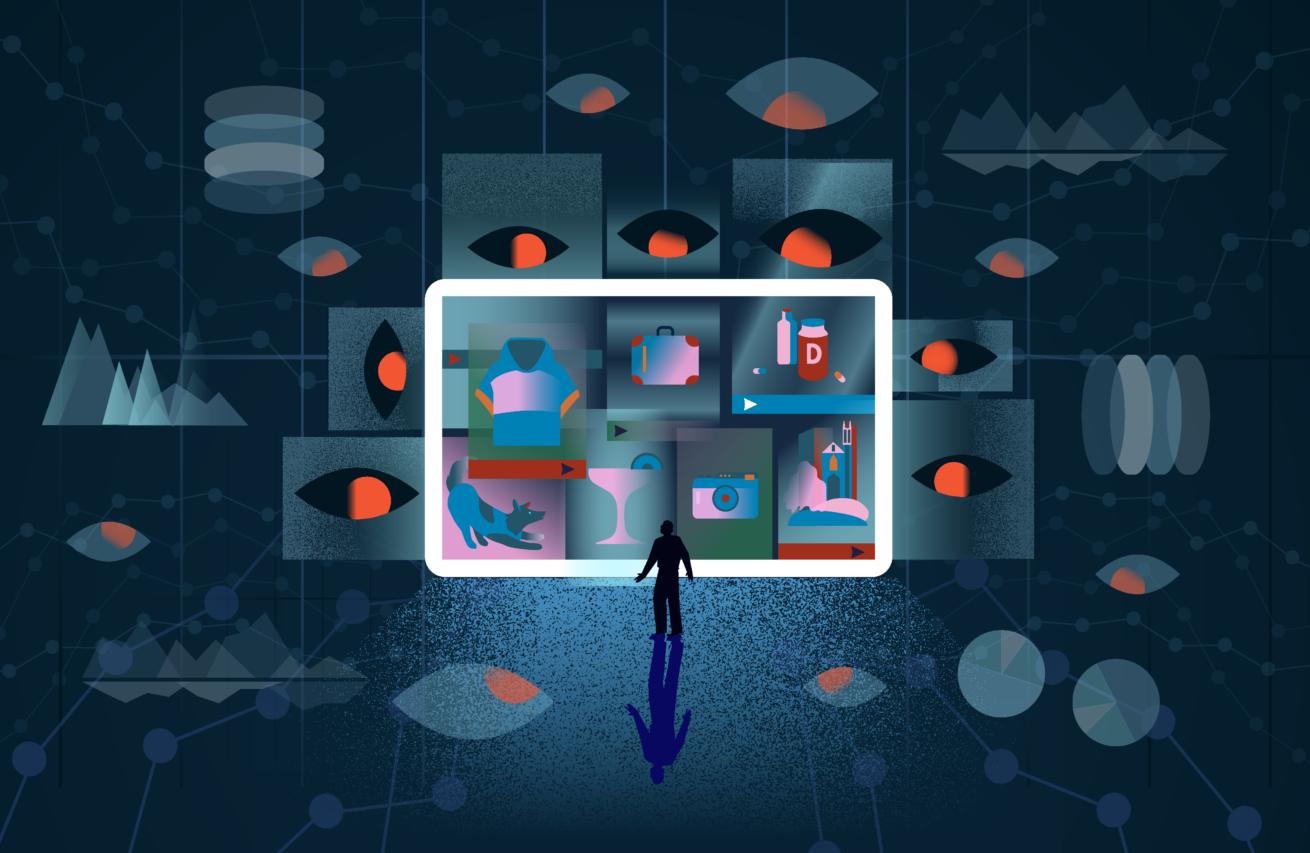
Toronto Üniversitesi bünyesindeki Citizen Lab, 15 Ekim’de yayımladığı araştırmada, hedefli çevrim içi reklamların casus yazılım dağıtımına dönüştürüldüğünü açıkladı. Araştırmacılar, AdFection adını verdikleri yöntemin Al Jazeera cihazlarını Candiru casus yazılımıyla enfekte etmek için kullanıldığını belirtiyor.
Bir tıklama yerine reklamın gösterilmesi yetebiliyor
Rapora göre Discover-Tech’in reklam altyapısı, hedeflenen cihazlara zararlı kod iletmek için kullanıldı. Belgelenen saldırı zincirinde kullanıcının bağlantıya tıklaması gerekmiyor; reklamın yüklenmesi süreci başlatabiliyor.
Bu bulgu, bütün reklamların veya reklam gören bütün cihazların enfekte olduğu anlamına gelmiyor. Araştırmanın doğruladığı olaylar, belirli hedeflere yönelik saldırılar. Reklam gösterimi ve takip kaydı da tek başına casus yazılım bulaşmasının kanıtı değil.
Confiant’ın aynı gün yayımladığı paralel inceleme, Discover-Tech’in cihazları tanımlayan ve gizli komut iletişimi kuran reklam kodlarını analiz ediyor. Şirketin incelediği veriler 1 Nisan–10 Eylül 2026 dönemini kapsıyor.
Reklam ekosisteminde erişimler kesildi
Citizen Lab, bulguların paylaşılmasının ardından Google ve diğer reklam kuruluşlarının Discover-Tech’in erişimini engelleyen veya askıya alan adımlar attığını bildiriyor.
ALPOTECH yorumu: Araştırmanın dikkat çekici tarafı, güvenlik sorumluluğunu yalnızca kullanıcının “yanlış bağlantıya tıklamasına” indirgemeyi zorlaştırması. Reklam tedarik zincirinin denetimi de tartışmanın merkezinde.